Настройка авторизации hotspot 
Настройка хотспот авторизации Remarked на Router OS.
• На микротике через Winbox необходимо создать новый сервер Hotspot в разделе IP-Hotspot

Ссылка на скачивание приложения: https://mikrotik.com/download/winbox
(настройку лучше производить через мастер настройки Hotspot Setup).
При создании хотспот указывается интерфейс (бридж, VLAN), на котором должна работать авторизация под гостевой вайфай. 
• Импортировать файлы сертификатов на микротик: System-Certificates -Import- (файлы privatekey.pem, fullchain.pem).
Сертификаты можно скачать тут: 
https://remarked.ru/updcfgaccess/cer/fullchain-2.pem
https://remarked.ru/updcfgaccess/cer/privatekey-2.pem
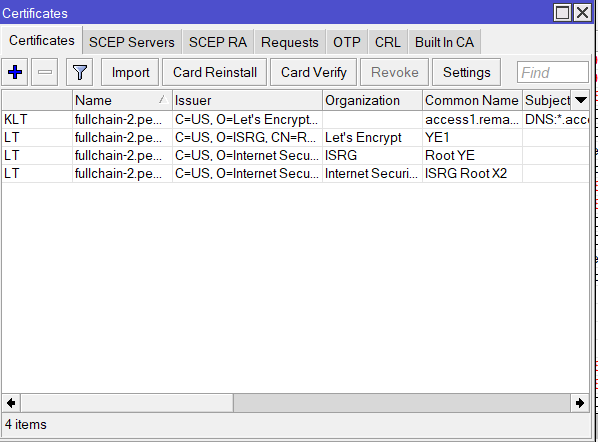
Предварительно загрузить файлы сертификатов на микротик в Files!!! При настройке через мастер настройки (Hotspot Setup) указываем установленный сертификат fullchain-2.pem_0 и DNS NAME: access1.remarked.online
• На Вкладке Server Profiles выбрать дефолтный сервер – на вкладке Login выставить значения HTTP CHAP и Trial, HTTPS (отметить галочками, остальные отметки снять!!!) • Выбрать из выпадающего списка SSL сертификат – первый в списке импортированных. • Включить “https – редирект” ниже галочкой. (только на прошивках ниже 7.0

• На Вкладе General прописать DNS Name access1.remarked.online (если не указано). 


• Зайти в раздел IP-Hotspot и На вкладке Walled Garden IP List нажать на (+) плюс и прописать Dst. Adresses 194.190.192.59 
• После создания хотспота на Микротике в файлах появится папка Hotspot. В ней нужно удалить файл alogin.html и login.html
• Заменить в файле login.html в коде значение: XXXXXX на ID портала (6 цифр) авторизации (выдает менеджер Remarked). Загрузить новый файл login.html в папку Hotspot!!!
Ссылка на файл login.html: https://disk.yandex.ru/d/dNlWWG0i8_j7jw
• ОБЯЗАТЕЛЬНО!!! СОЗДАТЬ В РАЗДЕЛЕ SYSTEM-SHEDULER задание по ОБНОВЛЕНИЮ СЕРТИФИКАТОВ REMARKED, иначе по окончании текущего сертификата авторизация не будет работать. Потребуется SSL соединение по https.

Скрипт текстом:
/file remove [find name="fullchain-2.pem"]
/file remove [find name="privatekey-2.pem"]
/certificate remove [find name="fullchain-2.pem_0"]
/certificate remove [find name="fullchain-2.pem_1"]
/certificate remove [find name="fullchain-2.pem_2"]
/certificate remove [find name="fullchain-2.pem_3"]
/tool fetch url="https://remarked.ru/updcfgaccess/cer/fullchain-2.pem"
/tool fetch url="https://remarked.ru/updcfgaccess/cer/privatekey-2.pem"
/certificate import file-name=fullchain-2.pem passphrase=""
/delay 1
/certificate import file-name=privatekey-2.pem passphrase=""
/delay 1
/
ip service set www-ssl certificate=fullchain-2.pem_0 disabled=no
/delay 1
/ip hotspot profile set ssl-certificate=fullchain-2.pem_0 numbers=1
/delay 1